Transcrição do áudio
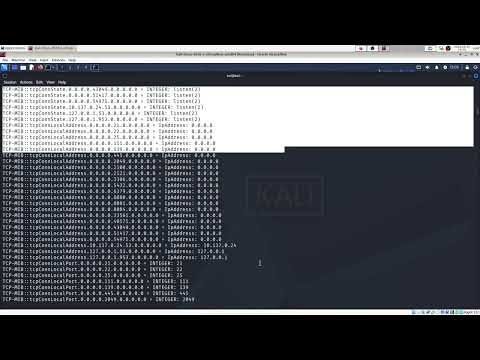
Então, chegamos no alvo, o alvo se mostrou com o resource público, read-only, pelo que eu entendi. Nós vamos saber mais agora, ao executar o walk e tentar obter informações desse protocolo. Bom, lembrando que é um protocolo que, com sua exploração, eu consigo obter informações da rede de forma passiva. Então vamos lá, snmp, uau, existe, instalado, bonitinho, traço v2c. Esse parâmetro nós vamos tentar buscar de forma verbosa, vamos buscar informações. Informações dos protocolos e descrições em geral. E eu quero, conforme eu falei, vai lá, vai ter um, tipo um público, um recurso público e 10.137.0.24. Vamos ver, vamos ver o que esse cara é, ele roda é tudo. A gente tem que jogar esse cara num txt. Vamos lá. Tem que jogar esse cara num txt, para dali tentar explorar. Mas olha só, snmp versão 2, lembra que eu falei para vocês que a versão 3 é a versão corrigida? Então esse cara está operando na versão 1 ou 2, no caso aqui é 2. Ó, aqui tem empresa local e uma conta. Então já temos um usuário. Já temos um usuário. Já temos um usuário. Já temos um usuário. Já temos um usuário. Já temos um usuário. Já temos um usuário. Provavelmente nós temos uma flag aqui, ó, de uma sala de servidores. Temos uma flag com informação que teria dos servidores. É muito comum a TI utilizar esse protocolo para distribuir informações na infraestrutura. Viria aqui. Viria um monte de informações aqui. No caso aqui só um flag de uma captura de flag. Coisa simples. Coisa simples. Nada muito complexo. Vai ser por IPv4. E naturalmente agora vem uma pancada de informação aqui. E agora precisaríamos de uma IA. Agora é o mundo da IA. Você jogaria isso aqui, ele lhe traria, lhe filtraria aqui alguns detalhes que no olho é muito difícil, tá? Lembre-se que são dados da infraestrutura em geral. Muitos mac adders, ó, IPv4. Mac adders, então você agora deveria, ó, 24, IPMIB, IPv4, como eu falei. Daria para extrair os mac adders das placas de rede. O que você poderia fazer com os mac adders da placa de rede? Um envenenamento. Então, poxa, eu quero envenenar a rede para eu me passar por tal máquina. Então, repara aqui de forma pacífica. Siva, você não fez um Nmap nas máquinas e foi lá. Ó, nós temos aqui portas que estão abertas e escutando na rede. Sem deixar rastro, estamos obtendo. Só que lógico, uma pancada de informação dessa aqui, hoje em dia é só uma IA para te ajudar a filtrar as coisas. Beleza? Tá bom. Bom, eu quero ver agora se eu tenho um comando aqui. Que ele vai fazer uma tentativa de cheque de se é possível fazer uma enumeração. Tá bom, olha só. Que é o comando snmp-check. Tá aí. Traço cpublic e 10.137.024. Opa! Bom, o que ele traz aqui para nós também de informação muito útil? Nesse único comando. Nesse único comando, nós conseguimos tipo um mapa. Um mapa da máquina. Um mapa da máquina. O que ela tem? Olha que esquisito, cara. É muito falando, cara. Eu acho que eu vou criar. Diz aí se você apoia, tá? Eu vou criar um livro só sobre SNMP, cara. Tudo isso. Porque, veja. Nós, com poucos comandos, nós estamos sabendo versões, portas, cartas abertas, memória, o que que tem de serviço. Nós estamos mapeando praticamente uma máquina. E, naturalmente, essa máquina geralmente é um servidor. E nós podemos obter informações do SNMP dela e descobrir serviços, versão. Fantástico, cara. Ah, cara, eu acho que vale a pena, hein? Porra, olhando agora, sim. E a galera negligencia esse protocolo DP. Impressionante. Até mais, tchau.