Transcrição do áudio
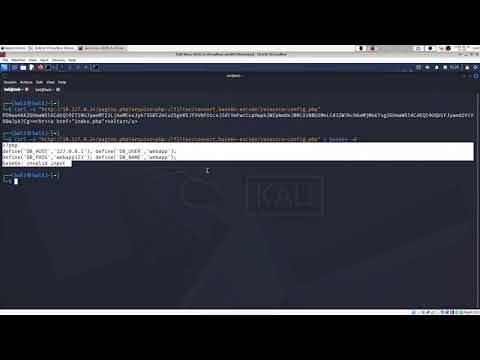
Legal. Agora nós vamos tentar obter arquivos PHP. Sim, cara. Então nós vimos que tem um tal de config.php. Por isso a importância do Nikito na cabeça do ataque. Legal. Existe uma falha no PHP que eu consigo pegar o PHP informando php:// e aí eu consigo fazer um filtro e eu consigo obter o arquivo PHP. É uma falha escrota, ridícula. Eu não sei por que alguém me faz isso, mas sabe como é o mundo da programação, né? Se há possibilidade de fazer uma grande merda, porra, vai ter muita gente fazendo essas merdas. Então vamos lá. Seu URL. E aí a galera fica criticando a IA. Eu me questiono sobre a IA, cara. Eu me questiono sobre a IA porque se nós, seres humanos, somos capazes de errar tanto assim, porra, cara. Não é? Não é assim? Porra, cara. Eu vou criticar a IA por quê? Então vamos continuar. Cara, eu detesto esse autocompletador. Cara, esse autocompletador é a maior merda que inventaram no Kali Linux. Eu odeio isso aqui. Página. Eu estou aqui reclamando do autocompletador. Ele está me ajudando, né? Aí, arquivo. Legal. Chegamos nesse ponto aqui. Então, em vez de pedir o arquivo, vamos fazer assim, ó. PHP, dois pontos, barra, barra. Sério, eu não estou brincando. Se ele aceita LFI, ele aceita isso aqui, meu amigo. Pode ir que vai. É 100% de sucesso. Não estou brincando. Filter. Só que se você pedir a página PHP, fica complicado. Eu já vi casos de conseguir buscar essa página PHP inteira em PHP. Cara, não gostei, não. Puxa ela em base64 para não chamar atenção de nada na rede. Nenhum mecanismo. Base64. Opa, é ponto base64. Então, vamos. Filter base64. E aí, então, agora, em ctrl. Em ctrl. E aí, agora, nós vamos apontar para qual resource nós queremos. E aí, eu quero o resource. Não estou brincando. Então, assim, esse trechinho foi para dizer, olha, eu quero o arquivo. Eu quero ele em base64. E qual é o arquivo que eu quero? Não estou brincando. Não estou brincando. Ah, espera aí. Filter barra converte. Converte base64. Converte base64. É isso aqui, olha. Filter converte base64. Aqui, olha. Pegou. Pegou. Está isso aqui, olha. Está vendo isso aqui? Isso aqui é o config. E isso aqui é o config. Se você pegar isso aqui e disparar isso aqui contra um site que desfaz o base64, você vai ter... O base64 não é uma criptografia, tá? Ele é um encoding. Ele é um encoding. Mas no Kali Linux tem um comandinho base64. Cara, eu detesto esse traço dele. Ele dá... Ele dá uma ideia de decrypt. Quer ver? Eu detesto esse desenho, cara. Aqui, olha. Ele pegou, cara, um arquivo de configuração com usuário e senha do banco de dados em produção, cara. De produção. Da outra vez, nós pegamos um .back que pode ter dados de homologação. Mas, cara, um... um de produção. Ele tentou pegar aqui, olha. Ele tentou pegar aqui, olha. Ele jogou esse trechinho. Tá vendo esse trechinho aqui? Ele jogou como isso aqui, olha. Tá vendo isso aqui? Ele não conseguiu... Aqui, olha. HR aqui, olha. Esse trechinho, olha. Esse trechinho... Ele deu isso aqui, tá? Daqui pra lá, é isso aqui. Beleza? Cara... Idiota esse tipo de ataque. E até onde isso aqui vai? Cara, isso aqui... Cara, isso aqui... O LFI, ele é a base, é o que vai trazer informação para um ataque real. Então, estamos ainda o quê? Vasculhando, obtendo informações sobre o alvo, descobrindo o que ele tem, obtendo usuários, possíveis senhas. Né? Então, web app. É o... O nome do banco, o web app é o usuário, essa aqui é a senha e esse aqui é o IP. Então, estamos fazendo um recon ainda. Repare que é extenso o recon. Recon não é algo que você faz agora e, tipo assim, tá pronto daqui a alguns minutos e você já tá atacando. Cara, preste atenção. Sempre que você vai no YouTube, você vê um ataque feito em 30 minutos, em 10 minutos. E você já tá atacando. E você já tá atacando. E você já tá atacando. E você já tá atacando. E você já tá atacando. Não é real. É filme. Filme. Tem muito youtuber hoje que é... Que é filme. Tipo assim, já ouviu um filme chamado A Senha World Fish? Alguma coisa assim. O cara ataca, a mulher sobe no colo dele, ele atacando e vai destruindo as barreiras e tudo desenhado bonitinho, animado. E a mulher em cima dele, não é assim? Não é? Isso é filme, cara. Isso é filme. Ah, você vai ver o Elliot lá no Mr. Robot? Filme, cara. Filme. Não é assim, não. Na vida real, não é assim, não. Vai ver um cara lá no YouTube fazendo ataque em 20, 30 minutos? Não é assim, não, cara. Então, nós estamos aqui num recon aqui longo, cara. Tá indo, mas nós já estamos o quê? Obtendo inúmeras informações. Vamos ter que... Vamos ter que consolidar tudo isso para projetar um ataque. Um ataque, ele não é feito assim. Então, você precisa projetar o teu ataque. Se você não sabe do que eu estou falando, Live Rebooks, vamos pegar a Lockheed Martin, nem sei se é assim que se fala, ou nome complicado, né? Aquela empresa. Nós estamos aqui no recon para nós nos armarmos e fazer tudo. Cara, esse recon tem que ser enorme e muito bem feito. Aí nós vamos nos armar para depois, então, fazer um tipo de entrega. Para depois ver a exploração. Então, lá no filme, ou nesses YouTube aí que faz ataque em 20, 30 minutos, é bambambam, se você olhar, ele saiu do recon e foi a um ataque em quê? Minutos? Sem deixar rastro no alvo? Só para vocês terem uma noção, vocês viram que com o Nikito ele saiu dando porrada, ele saiu dando porrada. Nós podemos fazer isso cautelosamente, o que é recomendado. O que é ser cauteloso? Você dá um disparo, espera 5 minutos, outro disparo. Sabe quando é que vai terminar o ordilício do Nikito? Vai demorar 3 dias. 3 dias. Entende? 3 dias. Outro disparo, outro disparo. E os caras vêm me mostrar lá um filme. A senha Wordfish, o cara atacando em 5 minutos, nem 5 minutos, foi rapidinho. Foi uma rapidinha. E foi uma rapidinha mesmo, se você olhar a cena do filme. Eu acho que a senha é Wordfish, deixa eu ver, nem lembro. Acho que é assim, né? Aqui, olha. Ah, sorte. Tá, lembrei. Pô, foi mal, galera. Lembrei, isso aqui, olha. Aí você vai lá na cena do cara lá, ó. 2 minutinhos. 2 minutinhos. E atacou, invadiu e fez tudo. Não é assim não, cara. O mundo não é assim não. Tem que passar por tudo isso. E o recon é extenso. Recon pode demorar uma semana. Isso aí. Se demorar uma semana, parabéns. Foi muito rápido? Deixa rastro. Deixa comportamento. E aí você deixa de ser o atacante e você vira o alvo. Você vira o alvo. Pegou a jogada? Olha lá que filme vocês assistem no YouTube, hein, coleguinha. Até mais, tchau. Tchau.